Ce qui doit être signé est vérifié avant la signature.

Entre la décision humaine et la clé, IMMUNE X est le dernier contrôle capable de dire non. Il compare ce qui a été décidé, ce que la politique autorise et ce qui va réellement être signé.
Au moindre écart, à la moindre source manquante, il refuse et il en garde la preuve. Pour tout exchange, custodian ou broker d'actifs numériques, partout dans le monde.

Démonstration en lecture seule : données étiquetées, aucune clé privée, aucun fonds. Version 0.5.0 — 27 tests automatisés, rien n'est présenté comme prêt pour la production.

Passerelle de pré-signatureretrait TX-7845613 · politique v2
Ordre15 500 USD · 5 ETH → 0x3307…e54A · approuvé par 2 rôlesh 9f3a·21c7
Politiquelimite 50 000 USD · destination hors sanctions (OFAC dérivé, instantané 13:56) · KYT propreh 9f3a·21c7
Payloadà signer : 5 ETH → 0x3307…e54Ah 9f3a·21c7
AutoriséLes trois empreintes concordent. L'autorisation HMAC est liée à ces paramètres exacts et expire dans 15 min. IMMUNE X ne signe pas : le signataire reçoit l'autorisation, pas la clé.
Ledger #76 SHIELD_DECISION TX-7845613 ALLOW · prev 3b519a… · hash c41d2e…

Les exchanges ne perdent pas sur les smart contracts. Ils perdent autour de la signature.

Au premier semestre 2026, 76 % des pertes sont venues de 15 % des incidents : compromissions d'infrastructure — clés, signature, custody (TRM Labs). Bybit, février 2025 : 1,46 milliard de dollars, des signataires qui approuvent un payload différent de l'ordre affiché. Aucun détecteur on-chain ne pouvait l'arrêter avant la signature.

Observer

Événements normalisés : IAM, clés API, retraits, on-chain, flux de sanctions et listes noires.

Comprendre

Corrélation en incidents par sept règles, confiance par source.

Prédire

Risque explicable en neuf dimensions, priorité P1–P4, exposition estimée et étiquetée.

Décider

Règles déterministes, fail-closed, autorisation liée aux paramètres exacts, passerelle unique.

Répondre

Quatre modes d'action, double approbation, jumeau numérique obligatoire avant toute mesure.

Prouver

Registre à chaîne de hachage : chaque décision est vérifiable par un auditeur.

Une console faite pour un analyste, pas pour une keynote.

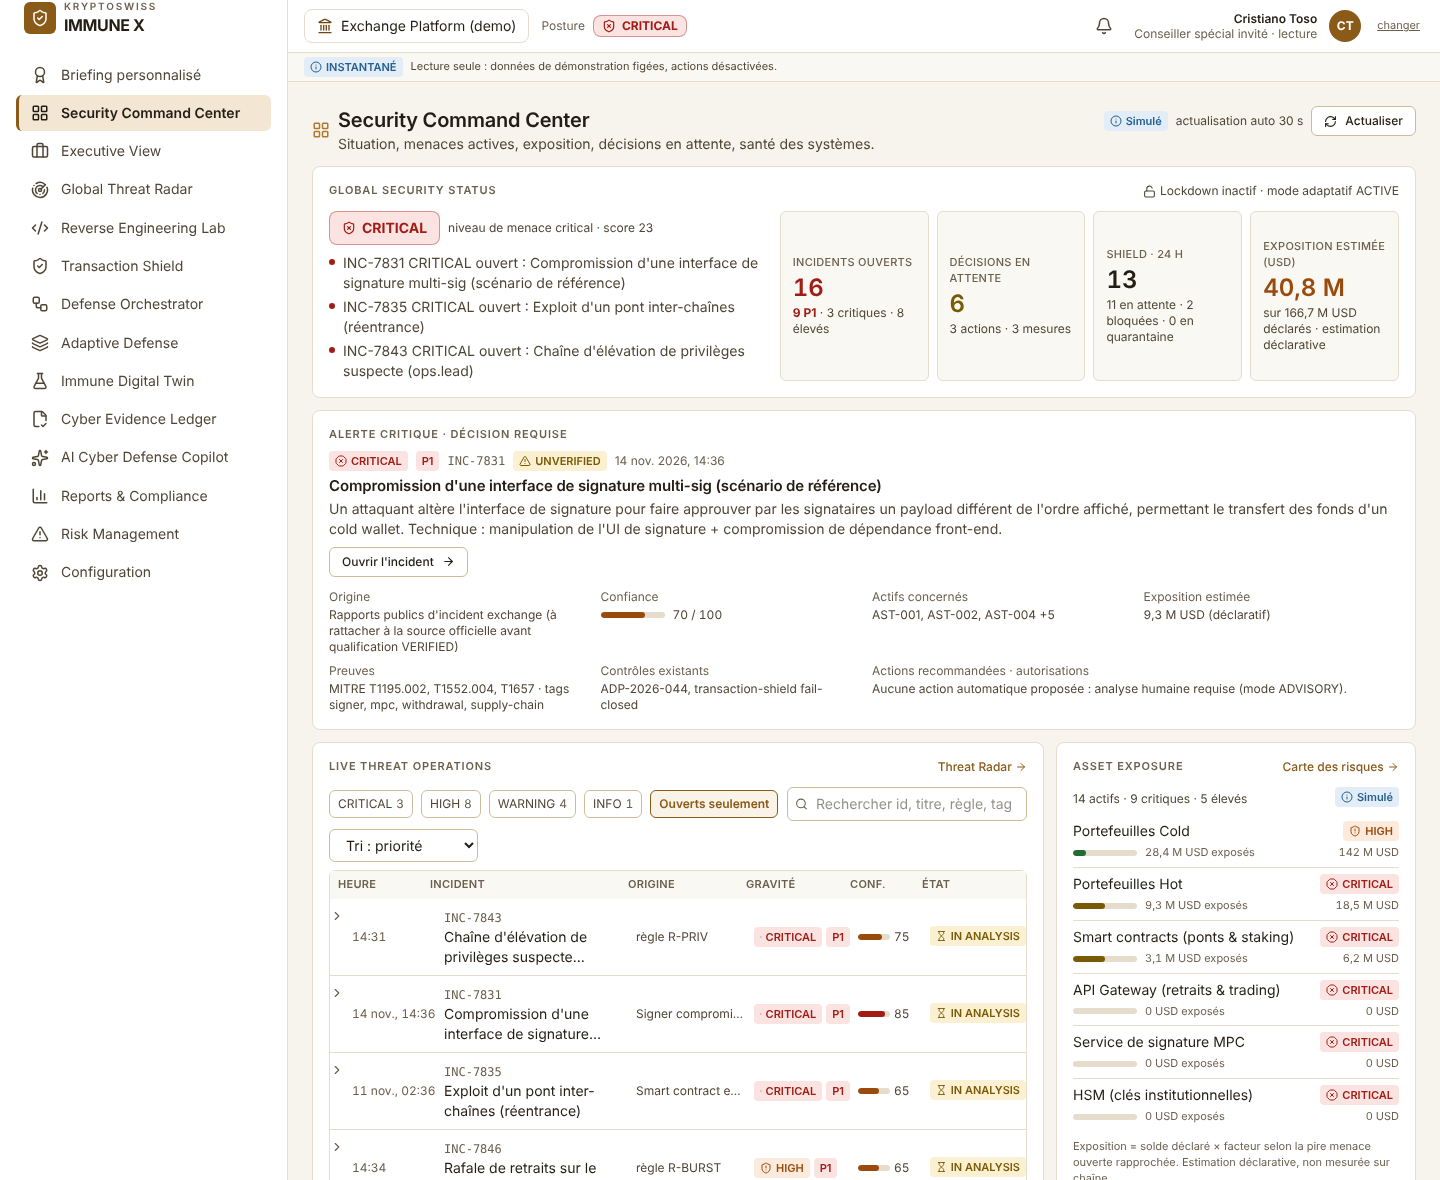
Le Command Center répond dans l'ordre aux questions d'un responsable sécurité : où en sommes-nous, quelles menaces sont actives, quels actifs sont exposés, quelles décisions attendent, que peut-on faire, quels systèmes tiennent.

Security Command Center : statut global, alerte critique en contexte, opérations de menace, exposition des actifs

Une alerte critique avec son contexte

Nature, origine, horodatage, preuves, actifs concernés, confiance, actions recommandées et autorisations requises — jamais une pastille rouge seule.

Des chiffres qui disent d'où ils viennent

Chaque valeur porte son origine — simulé, réel, dérivé, non vérifié — et sa méthode de calcul au survol.

Une IA sans autorité

Couche modèle-agnostique, Claude Mythos en cible. Elle explique et relie les preuves ; elle ne signe pas, ne déplace pas de fonds, ne touche ni clé ni politique.

Lisible sur un téléphone

Vérifiée à 390, 412 et 820 px : aucun débordement, contrastes conformes AA, cibles tactiles de 32 px au moins.

Ouvrir le Command Center

Où en est IMMUNE X, capacité par capacité.

Chaque capacité porte un des six états de notre vocabulaire : existante, vérifiée, proposée, implémentée, testée, prête pour la production. Aucune n'a atteint le dernier. Les chiffres viennent de la suite de tests et du banc d'essai du dépôt, exécutés le 15 novembre 2026 sur une machine locale.

Points de gauche à droite : existante, vérifiée, proposée, implémentée, testée, puis prête pour la production (cercle en pointillé, vide pour toutes).

CapacitéExistanteVérifiéeProposéeImplémentéeTestéePrête prod.État
Transaction Shield : refus par défaut, autorisation liée aux paramètres exacts, passerelle unique vers le signataireTestée
Double approbation, jumeau numérique obligatoire, retour arrière, dossier d'incidentTestée
Registre de preuves à chaîne de hachage, altération détectéeTestée
Corrélation d'incidents, risque explicable, orchestrateur à quatre modes, posture à cinq étatsTestée
Sanctions OFAC dérivées (1 073 adresses), liste noire ScamSniffer (2 530), webhook on-chain signéTestée
Command Center en six zones, contrastes AA, lisible sur téléphoneImplémentée
Co-signataire MPC/HSM avec revalidation du payloadProposée
KYT commercial, SDN officiel direct, listes UE, SECO, ONUProposée
SSO et MFA, multi-tenant, stockage WORM, observabilité, file d'événements asynchroneProposée
Audit indépendant, test d'intrusion autorisé, premier pilote clientProposée

Mesures contre objectifs

Objectifs fixés dans le dossier d'architecture. Le banc d'essai tourne en un seul processus sur SQLite ; les chiffres en production seront différents et seront publiés avec la même méthode.

  • Décision du Shield, p9512,0 msobjectif 300 ms · 4 % du budget
  • Passerelle de pré-signature, p9511,5 msobjectif 300 ms · 4 % du budget
  • Scénarios de crise couverts4 sur 4détection et confinement attendus
  • Faux positifs, jeu synthétique1,4 %seuil 5 % · données synthétiques
  • Ingestion d'événements274 ev/sobjectif 1 000 · non atteint, corrélation synchrone

Chaque chiffre a un nom de test ou une commande qui le reproduit : benchmark-results.json. 27 tests automatisés, scénarios A à T. Zéro clé privée, zéro fonds, zéro client réel dans la démo.
Le pitch, en onze diapositives.

Préparé pour les responsables sécurité, risques et conformité, et pour les auditeurs. Il contient autant ce qui n'est pas encore réel que ce qui l'est — c'est ce qui le rend lisible par un auditeur.

Vous êtes expert en cybersécurité ? Un briefing vous attend.

La console prépare un briefing à votre nom : notre lecture du marché, ce qui est réel aujourd'hui, et les quatre questions sur lesquelles nous cherchons des contradicteurs — modèle de menace, passerelle de pré-signature, protocole de benchmark, comité des règles automatisées. Le nom reste dans votre navigateur ; rien n'est transmis.